解決什麼問題
技術類控制項(弱點掃描、組態基準、程式碼安全)每季都要交報告。以前是資安人員跑完工具、匯出、再上傳;現在從平台派工,Agent 跑完自動回收。
01
檢測 Agent
裝在你的網段,由平台派工
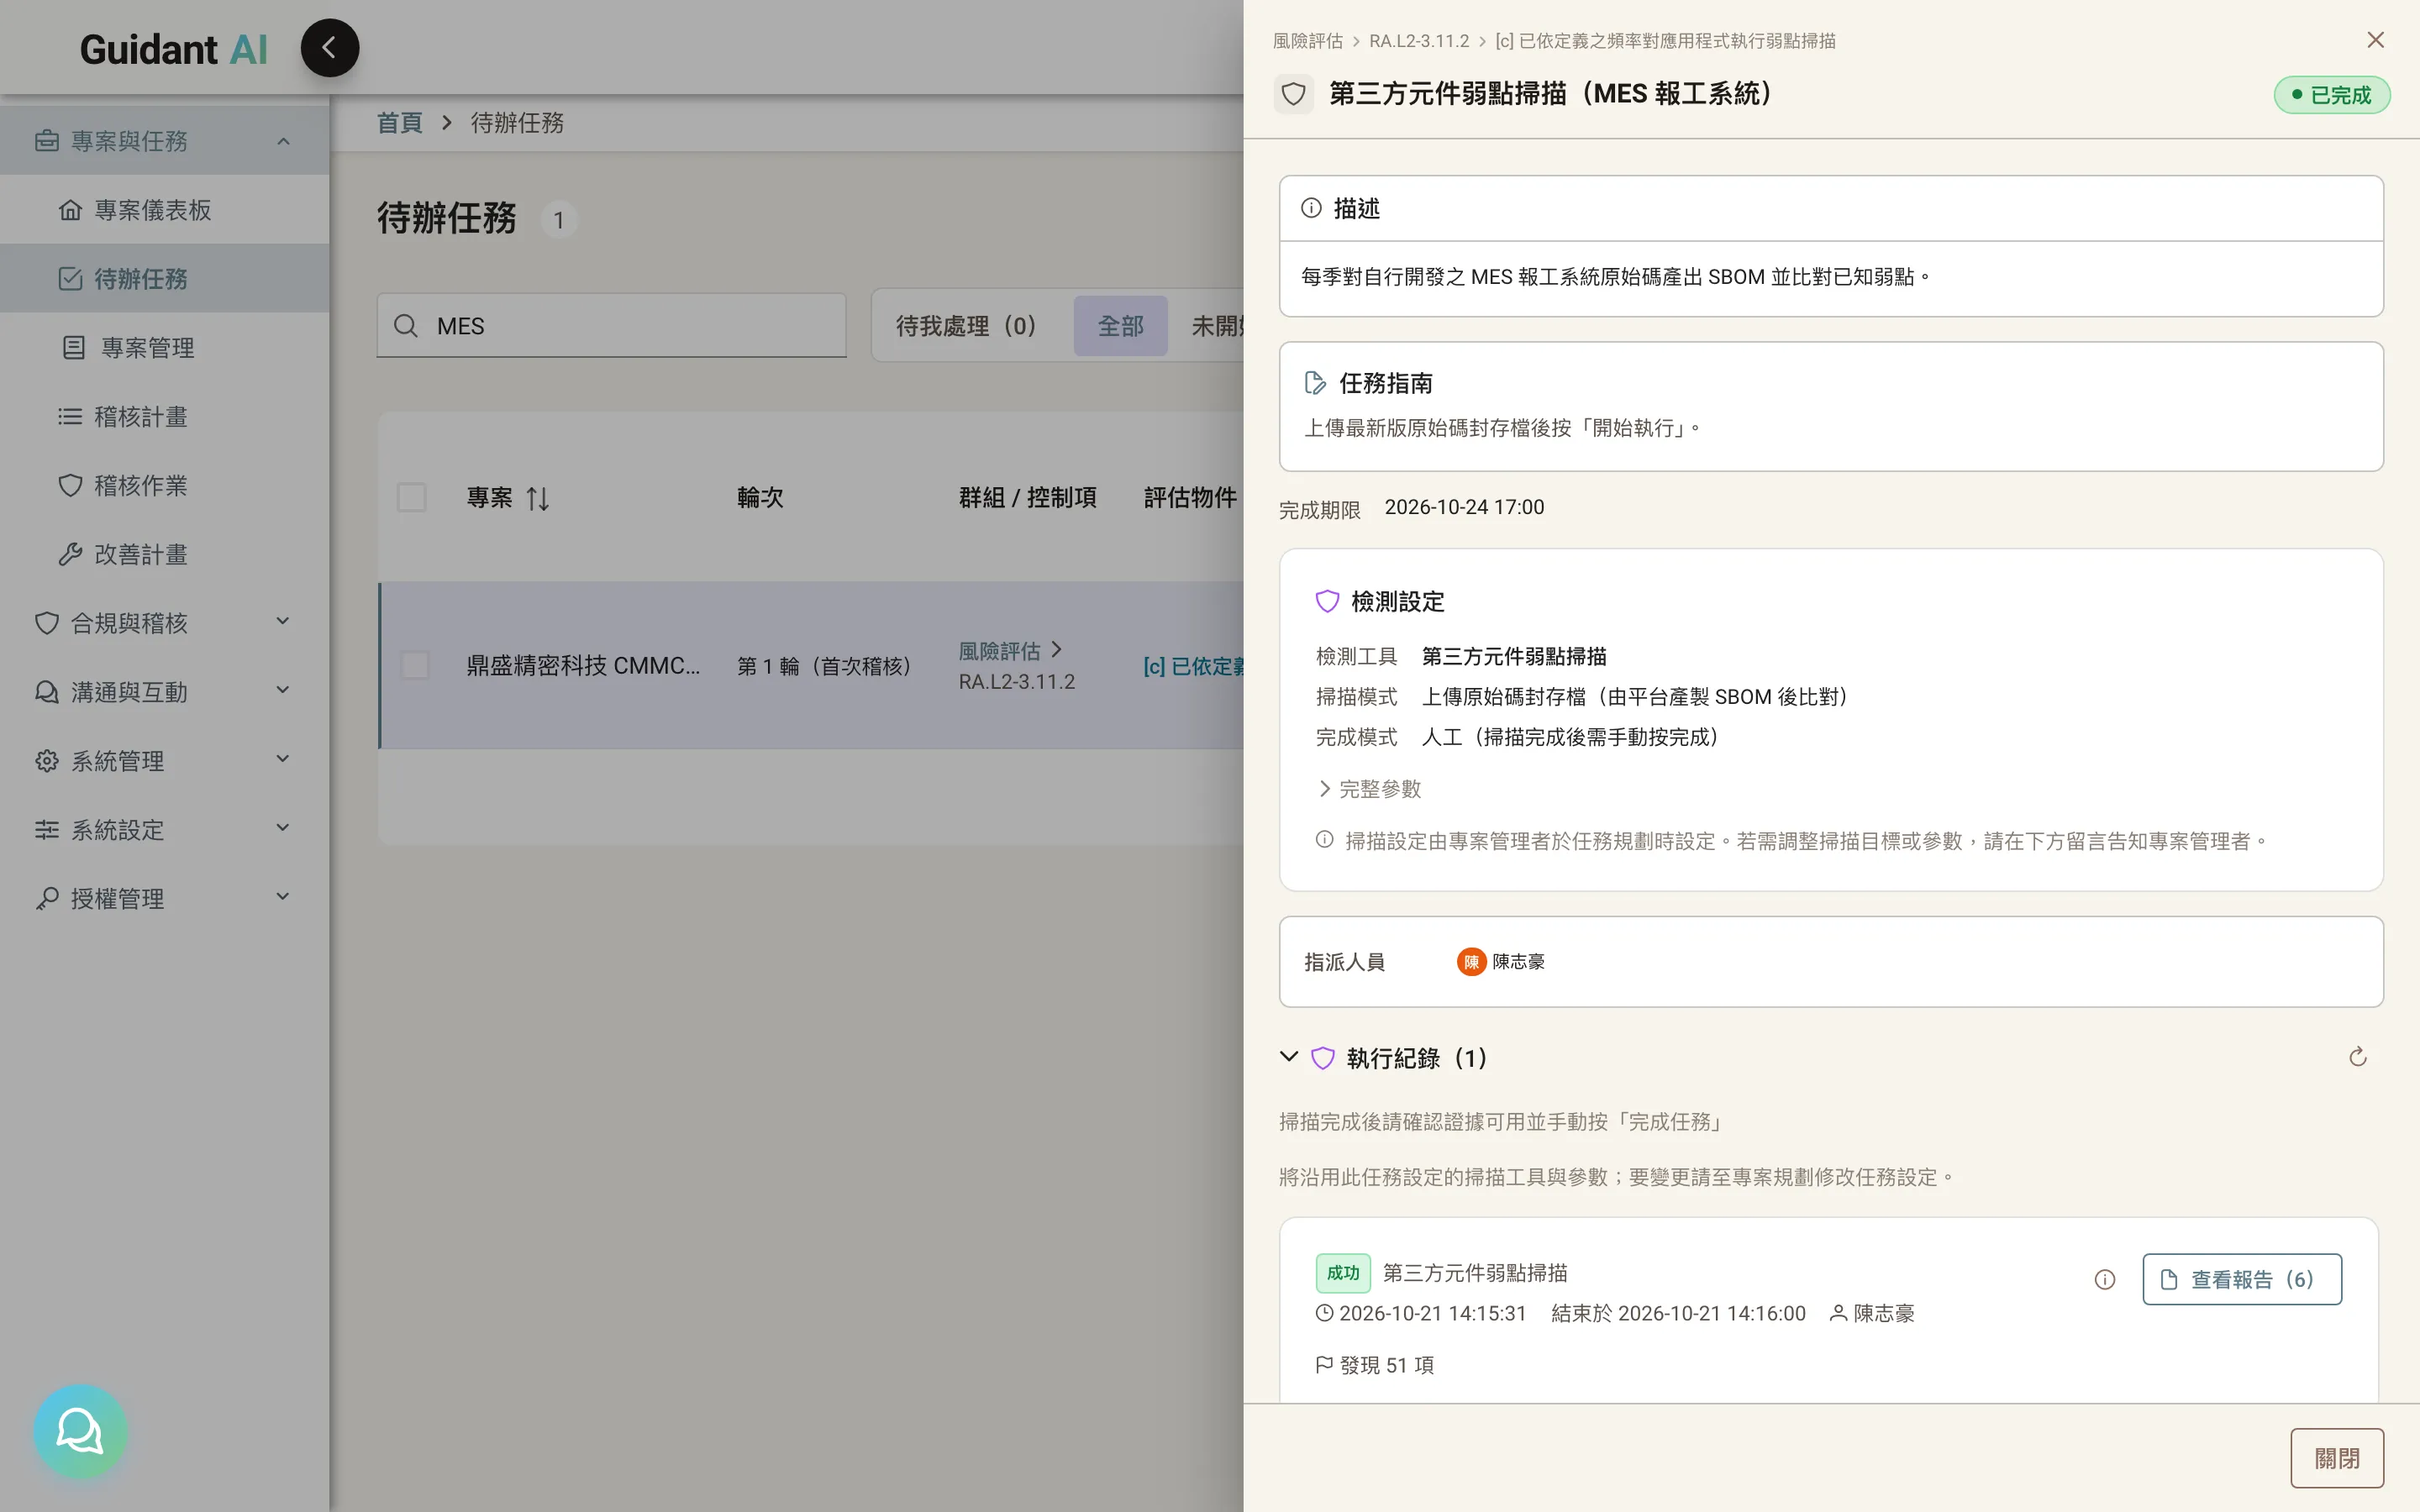
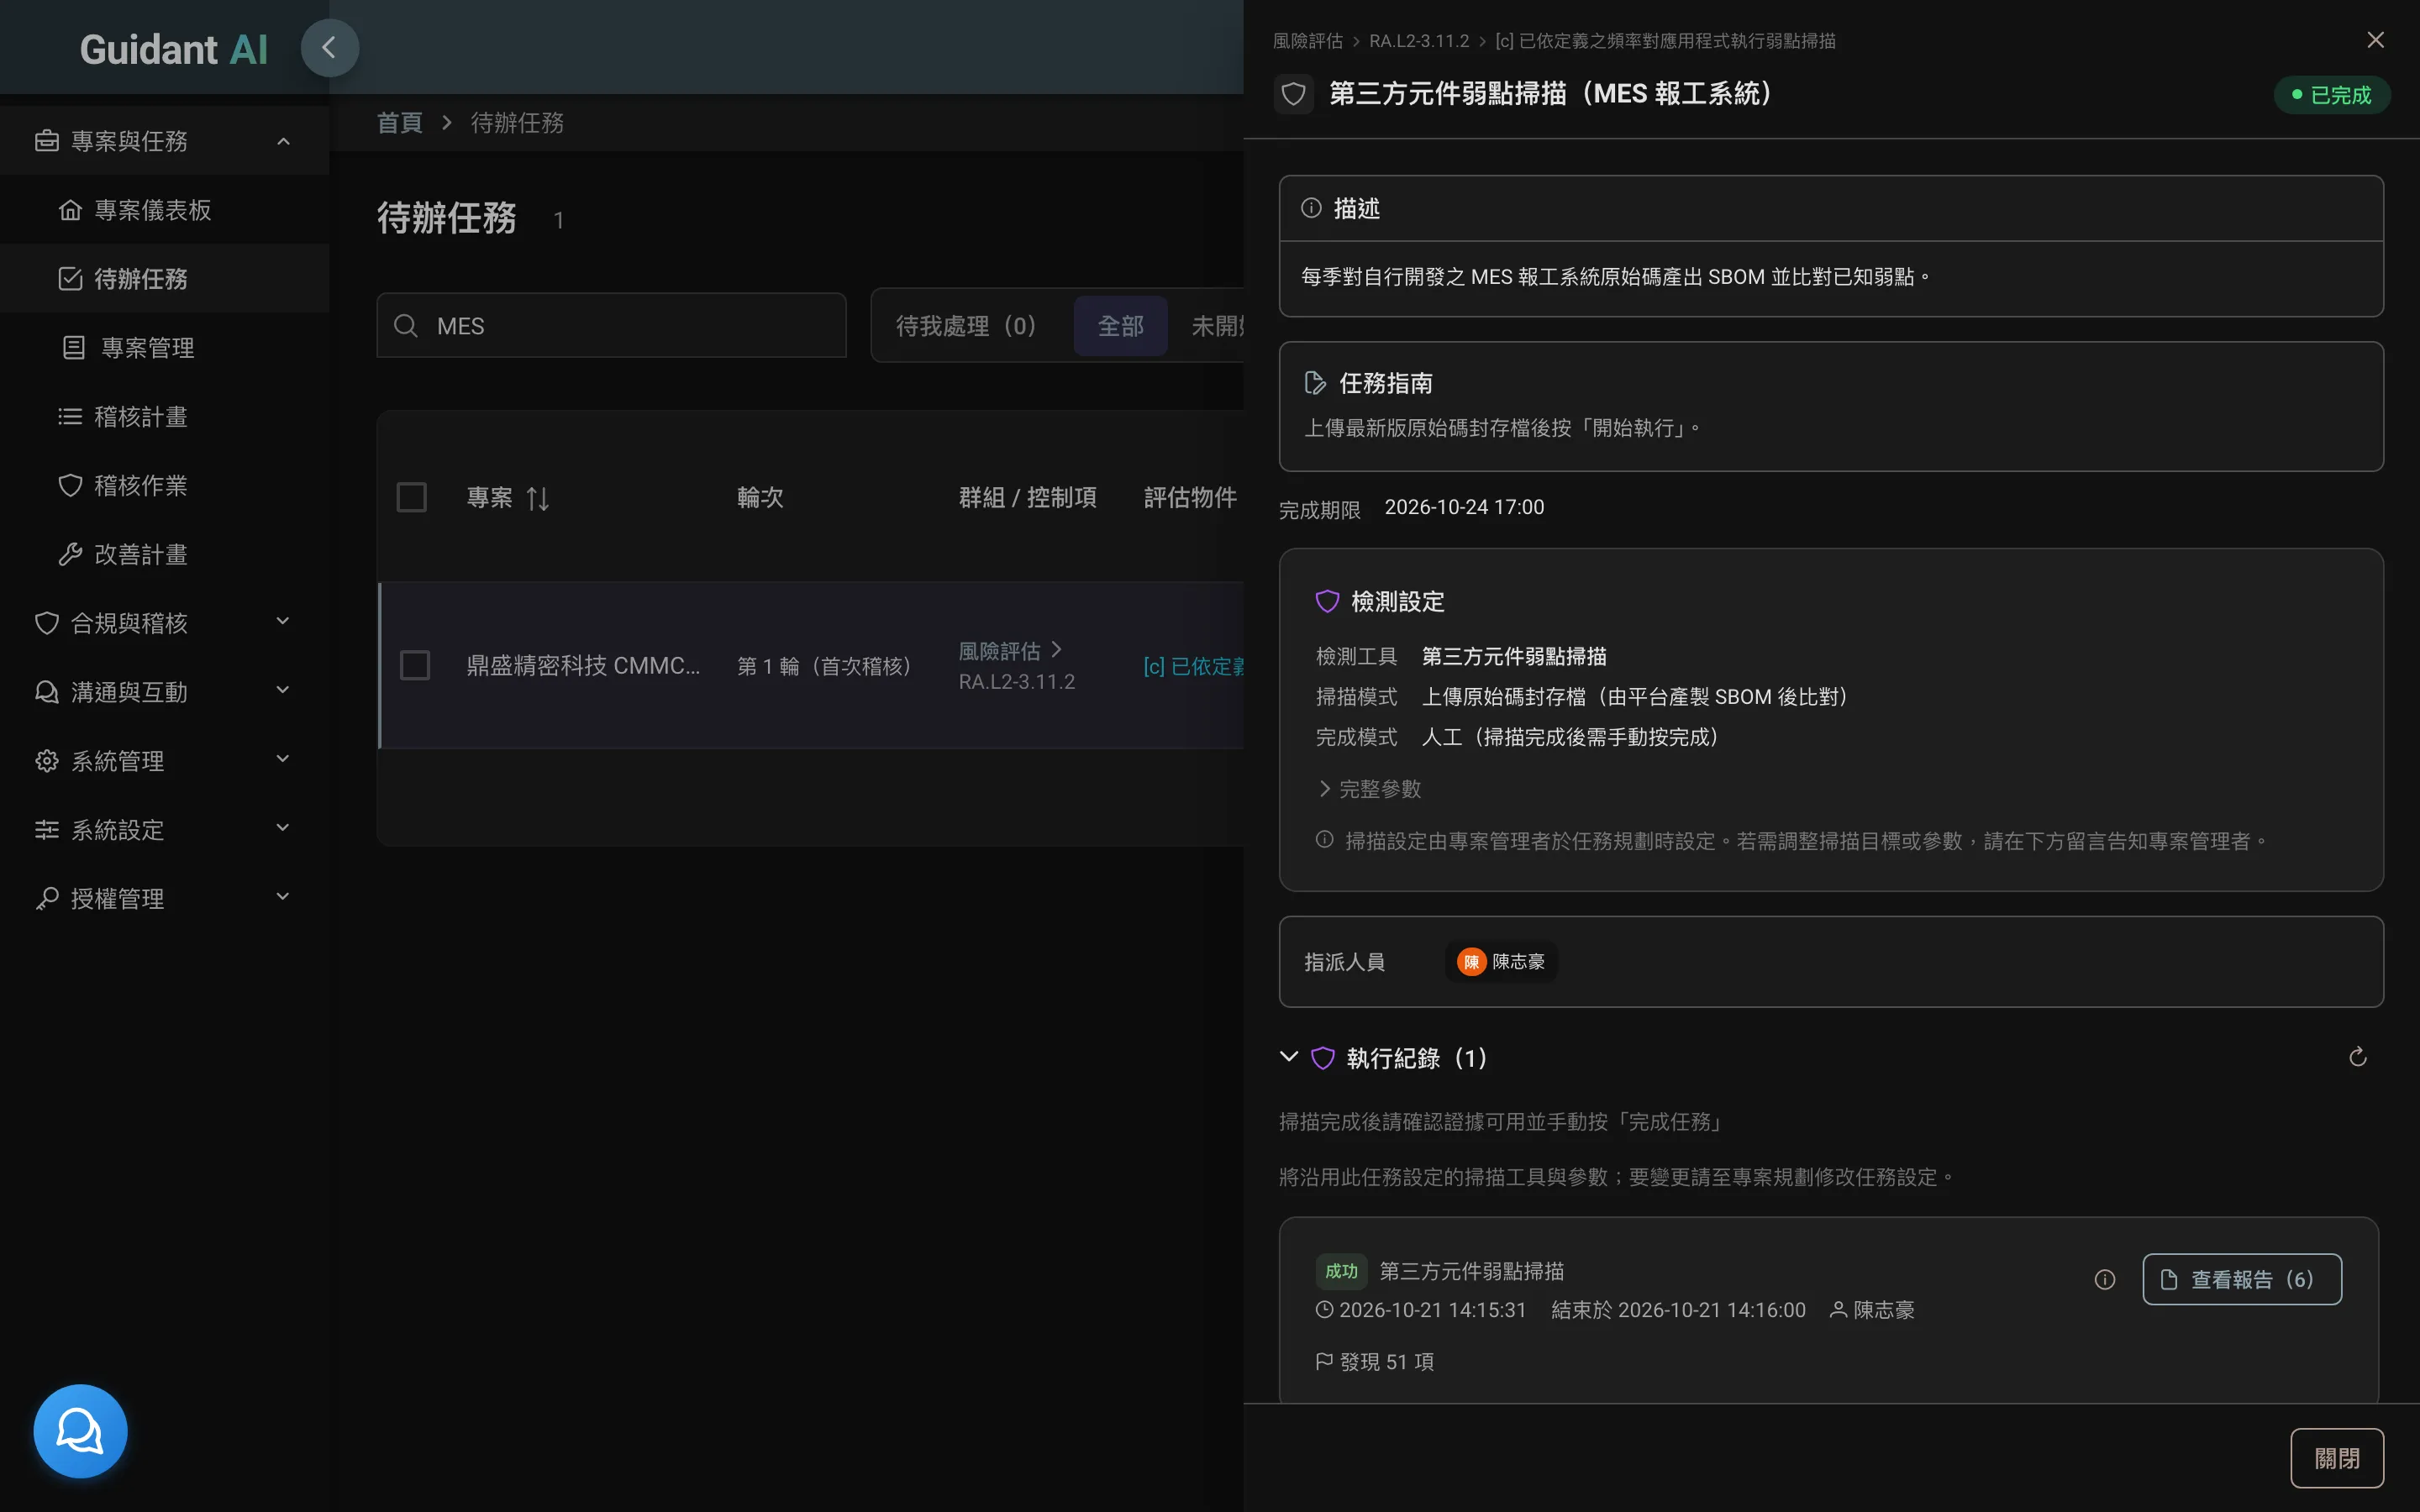
一個輕量 Agent 安裝在客戶環境,以雙向憑證連回平台。從任務頁按「執行檢測」,Agent 跑工具、回傳報告,報告掛到任務當證據。可授權只掃特定網段。
02
八種工具,一套設定檔
| 工具 | 用途 | 授權 |
|---|---|---|
| OpenVAS | 弱點掃描 | 隨附 |
| Nessus | 弱點掃描 | 客戶自備授權 |
| Nmap | 連接埠與服務探測 | 客戶自行安裝 |
| OWASP ZAP | 網站弱點掃描 | 隨附 |
| OpenSCAP | 作業系統組態基準 | 隨附 |
| CINC Auditor | 組態合規檢查 | 隨附 |
| 政府組態基準(GCB) | 台灣 GCB 檢查 | 隨附 |
| SonarQube | 程式碼安全 | 客戶自備授權 |
掃描設定檔管理:哪個控制項用哪個工具、哪個基準,顧問建一次,專案重複用。
03
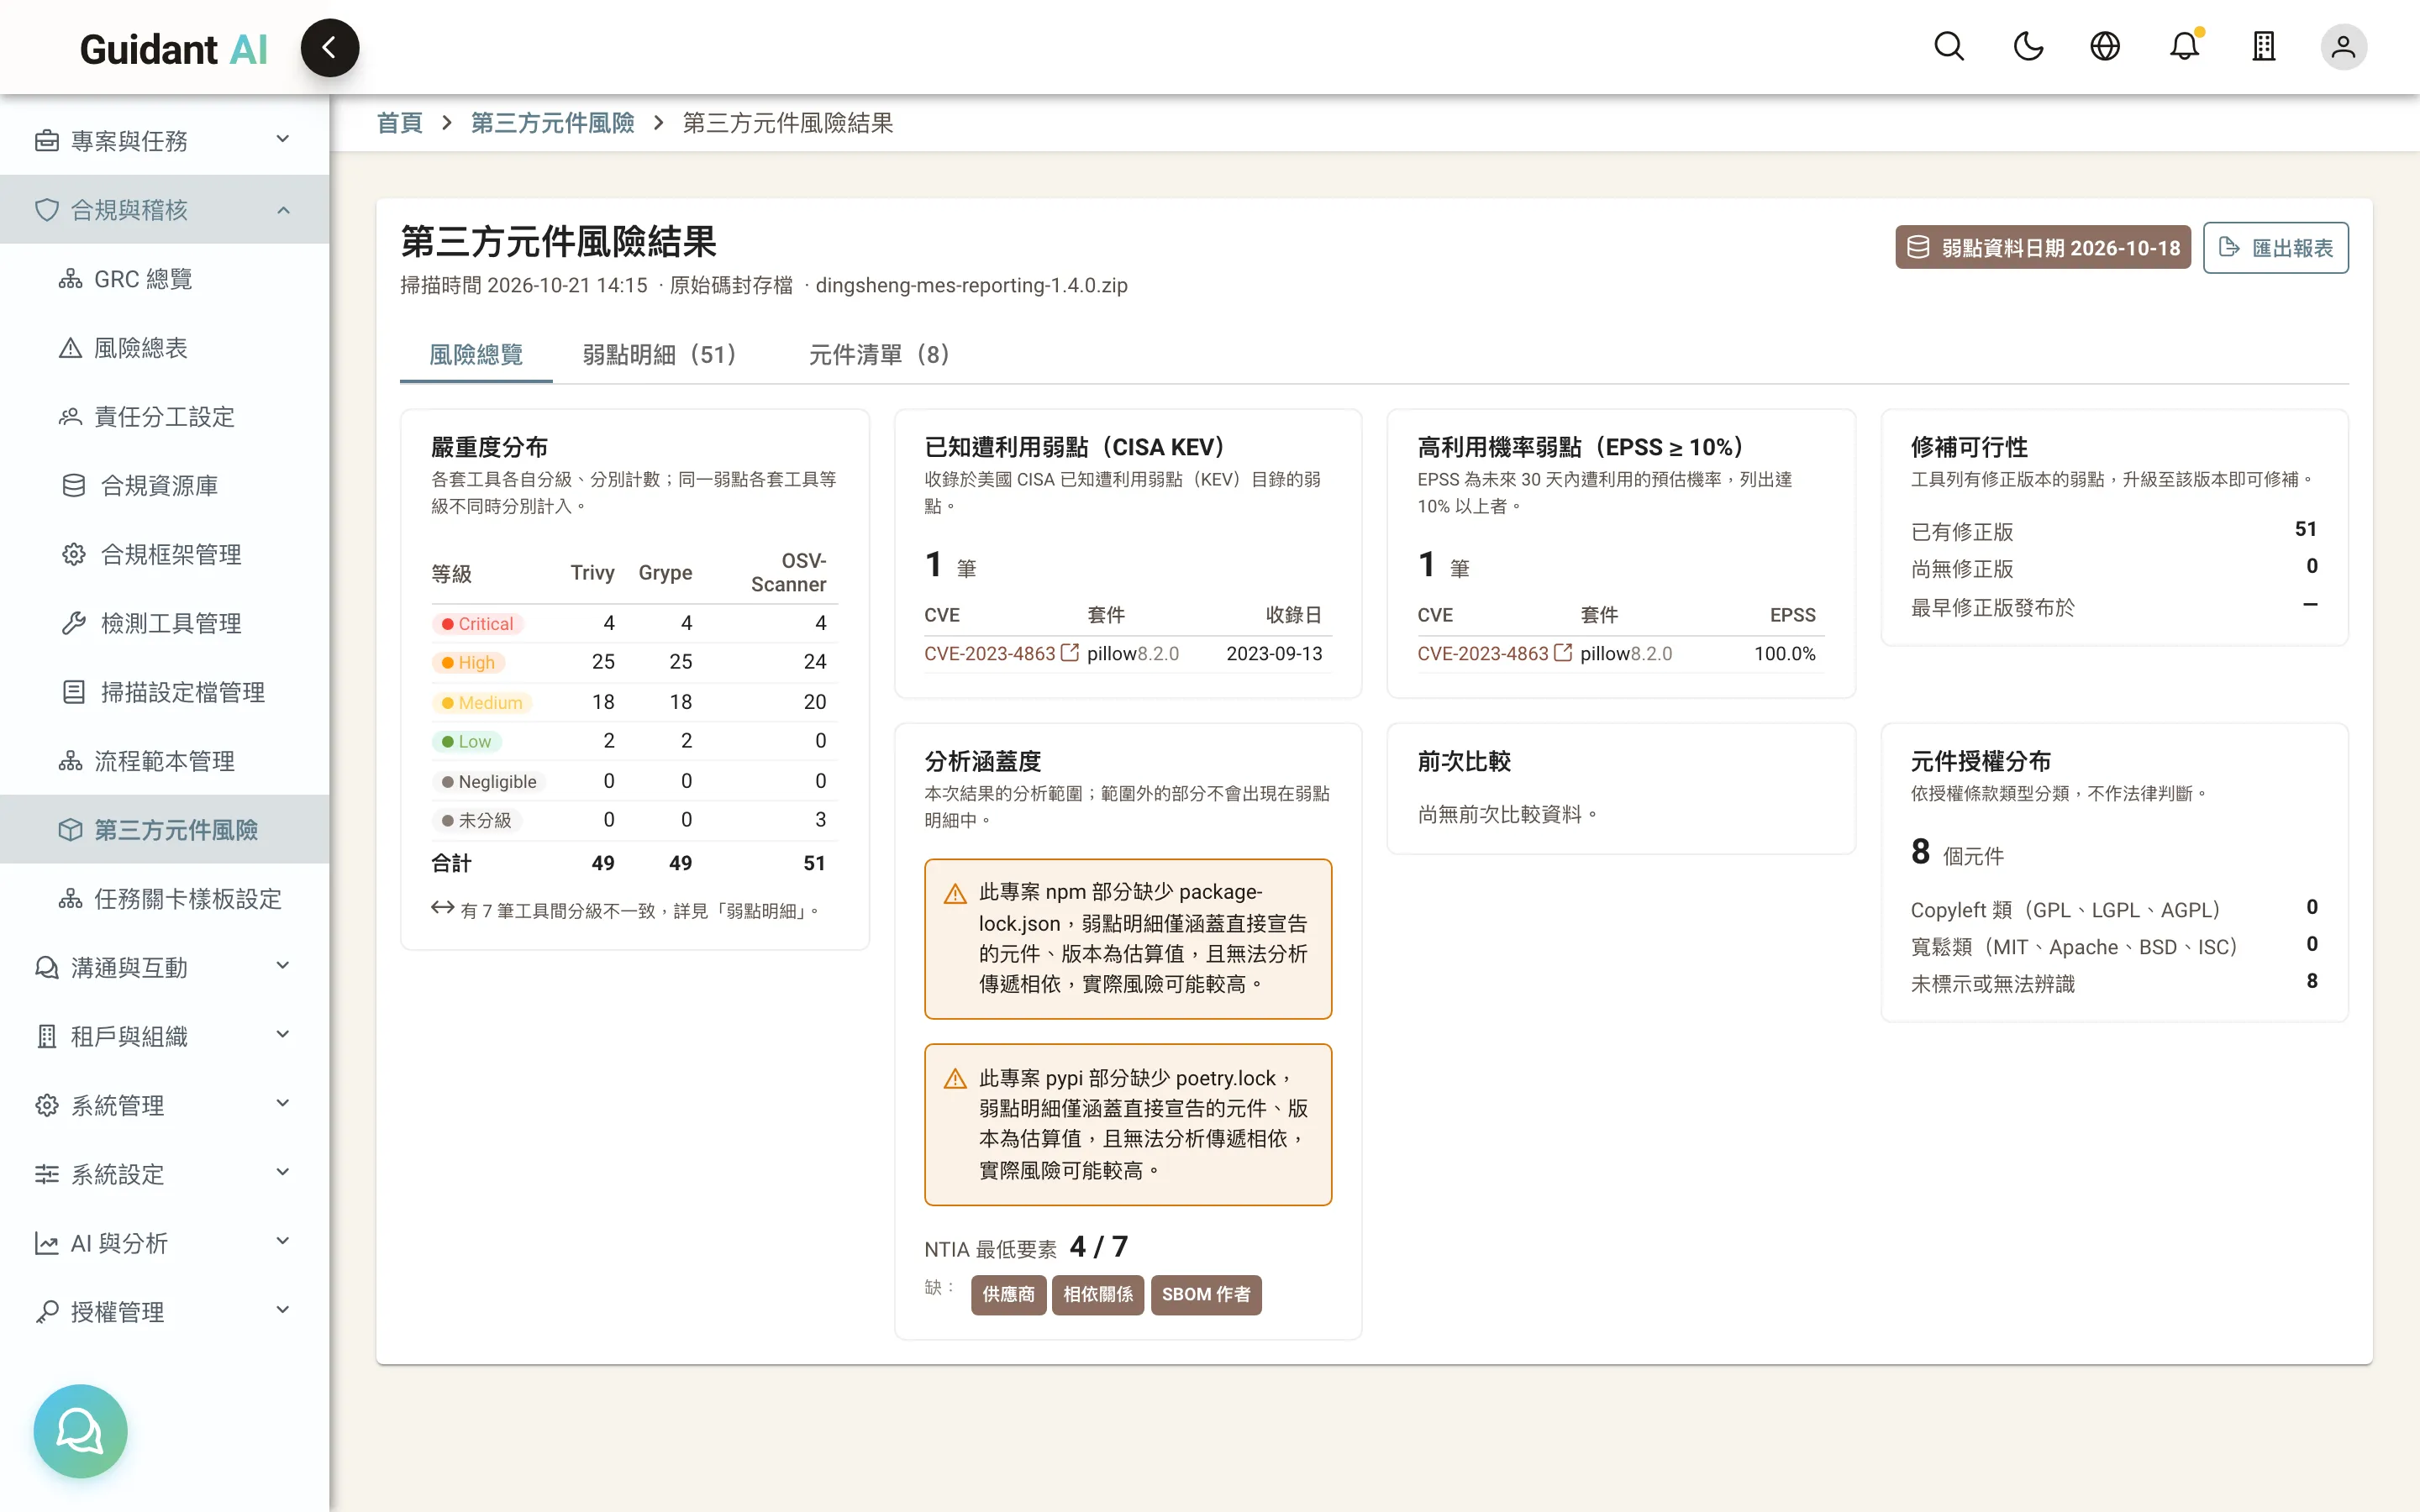
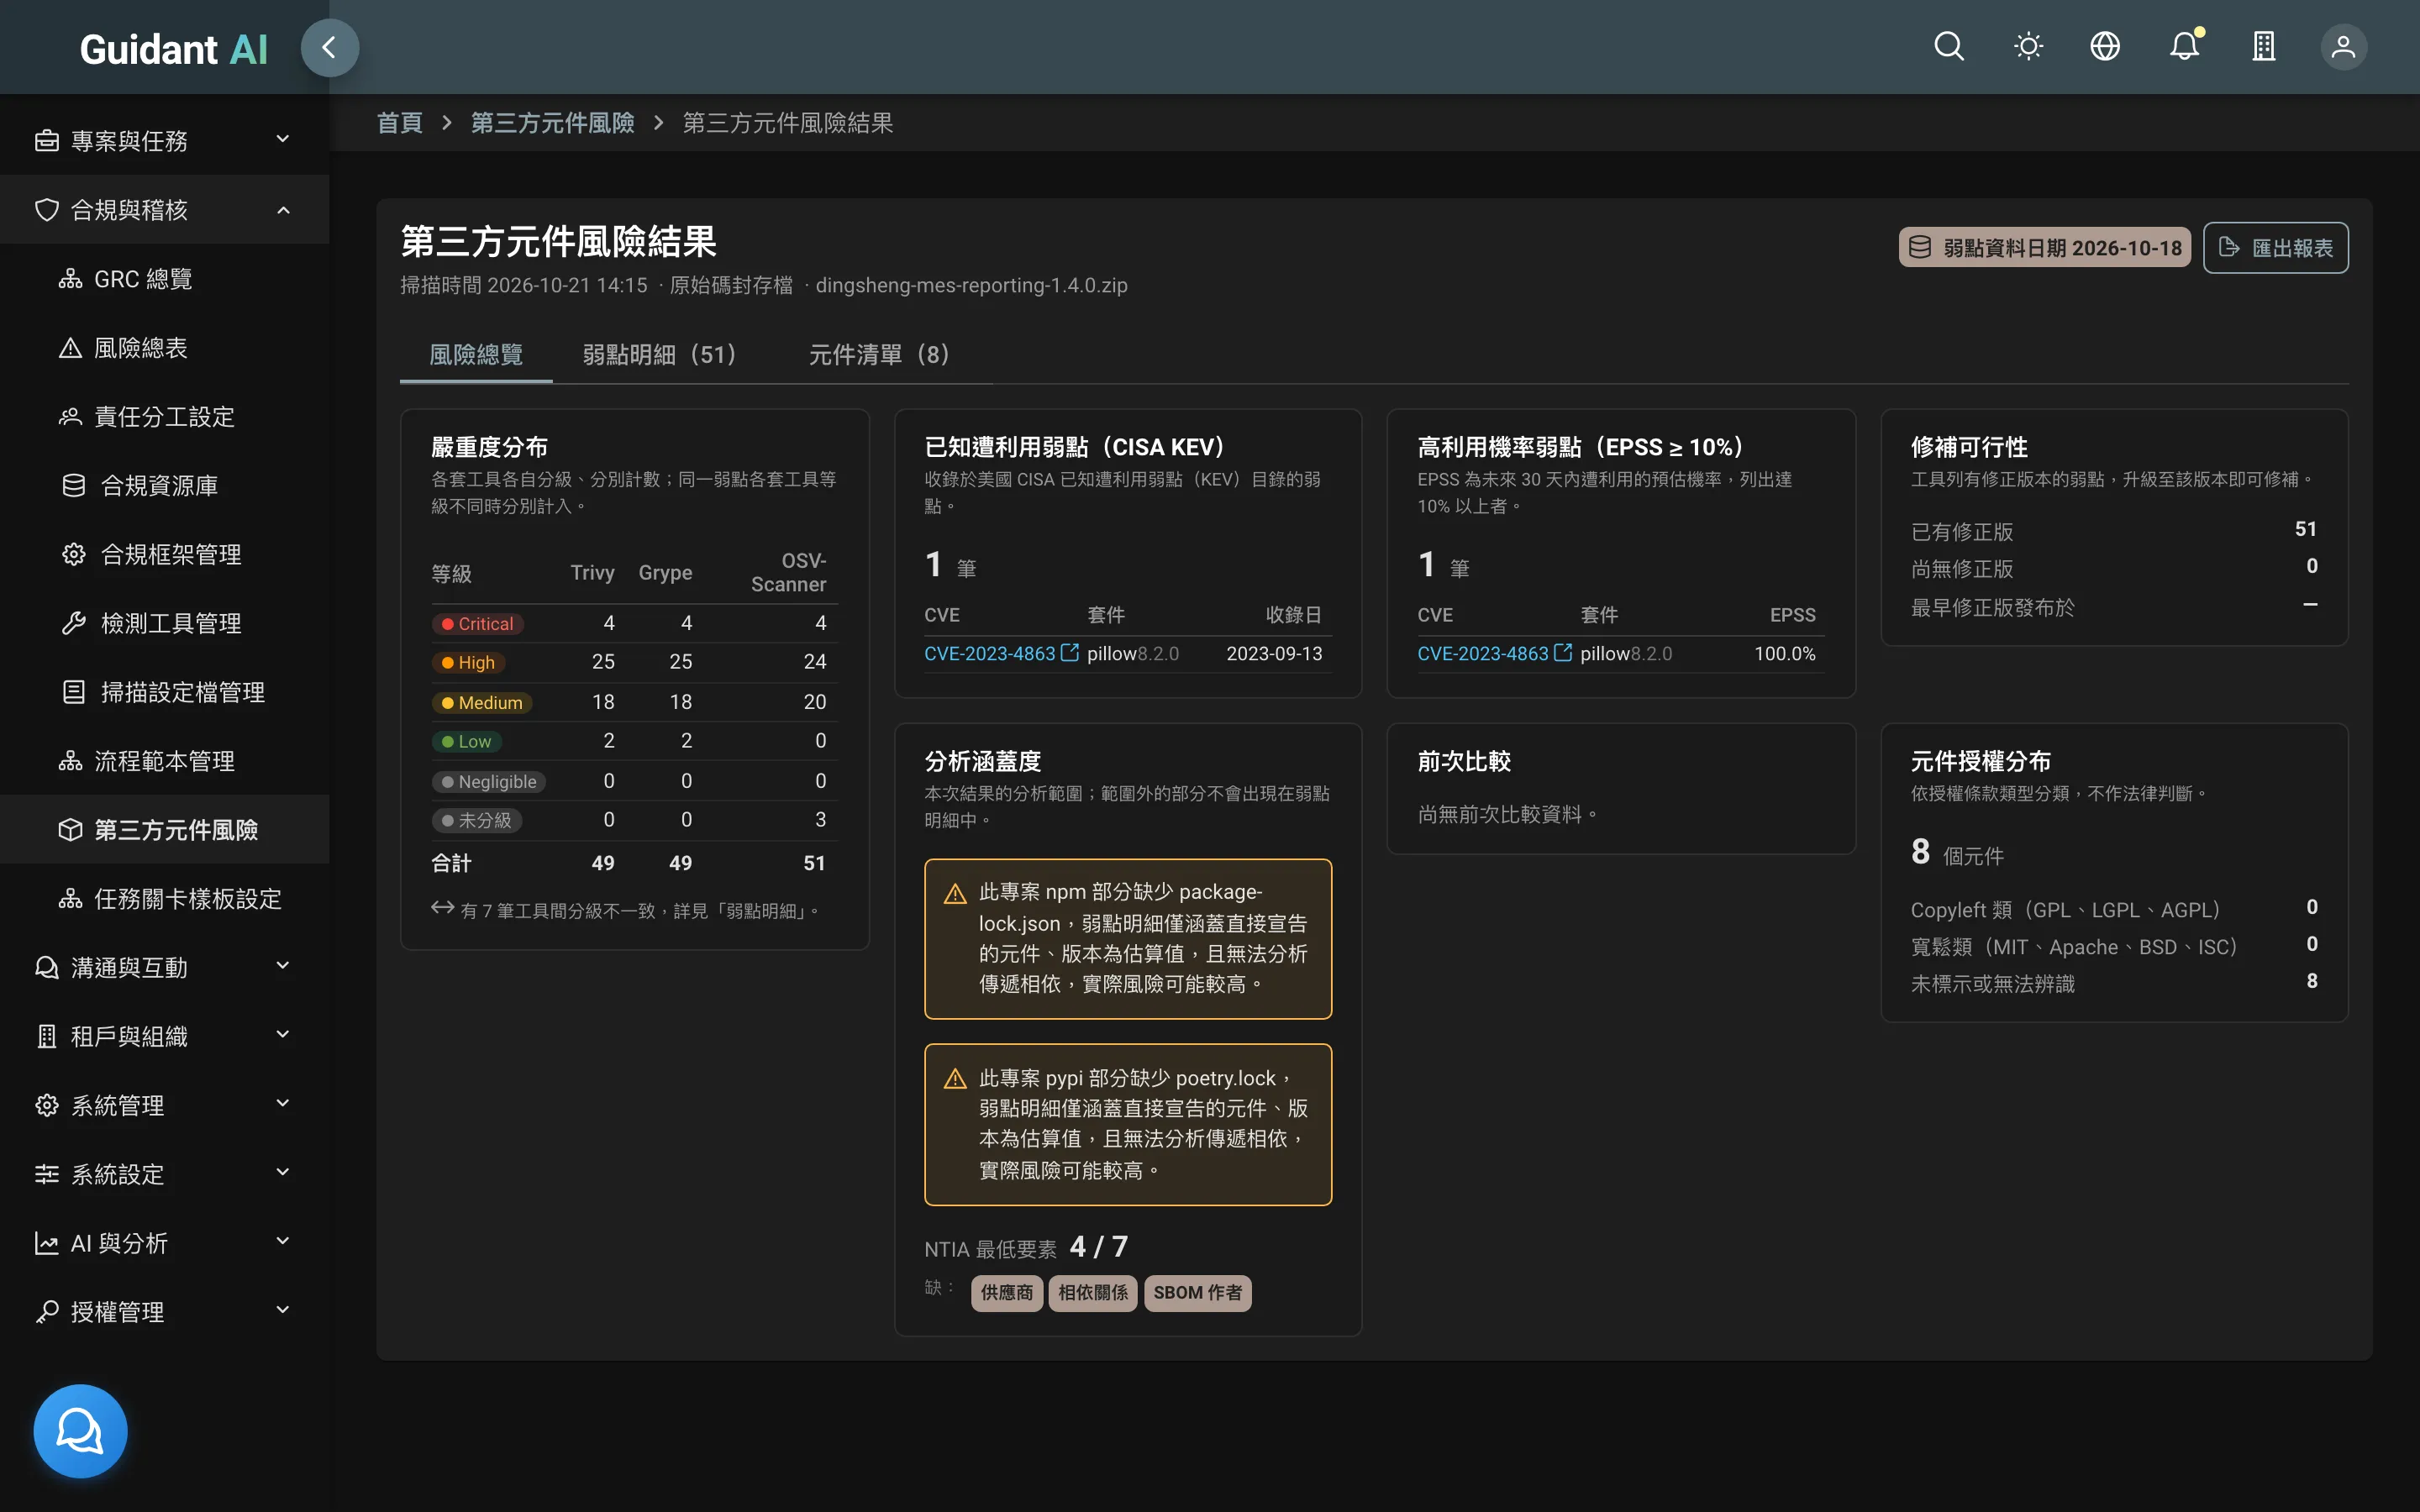
第三方元件風險(SBOM)
你的軟體用了哪些開源元件,有沒有已知弱點
上傳原始碼或 SBOM,產出 CycloneDX/SPDX,三套工具比對已知弱點,標出 KEV(已遭利用)與 EPSS(被利用機率)。報表只列事實不下結論,給不懂技術的顧問也看得懂。可設定「新增高風險弱點就通知」。
常見問題
Agent 以獨立服務帳號執行,對外只連回平台;掃描目標的網段要由管理員明確授權。