這個框架要你做什麼
01
寫系統安全計畫(SSP)
110 條控制項(Level 2)每一條「現在怎麼做」都要寫清楚,這是稽核員第一份要看的文件。
02
拿得出證據
每條控制項對應的評估目標(AO)都要有佐證——政策、設定截圖、紀錄。
03
缺失要有改善計畫(POA&M)
沒做到的要列出來、排時程,並在允許期限內關閉。
詳細說明:〈什麼是 CMMC〉
Guidant AI 怎麼對應
| 框架要求 | Guidant AI 功能 |
|---|---|
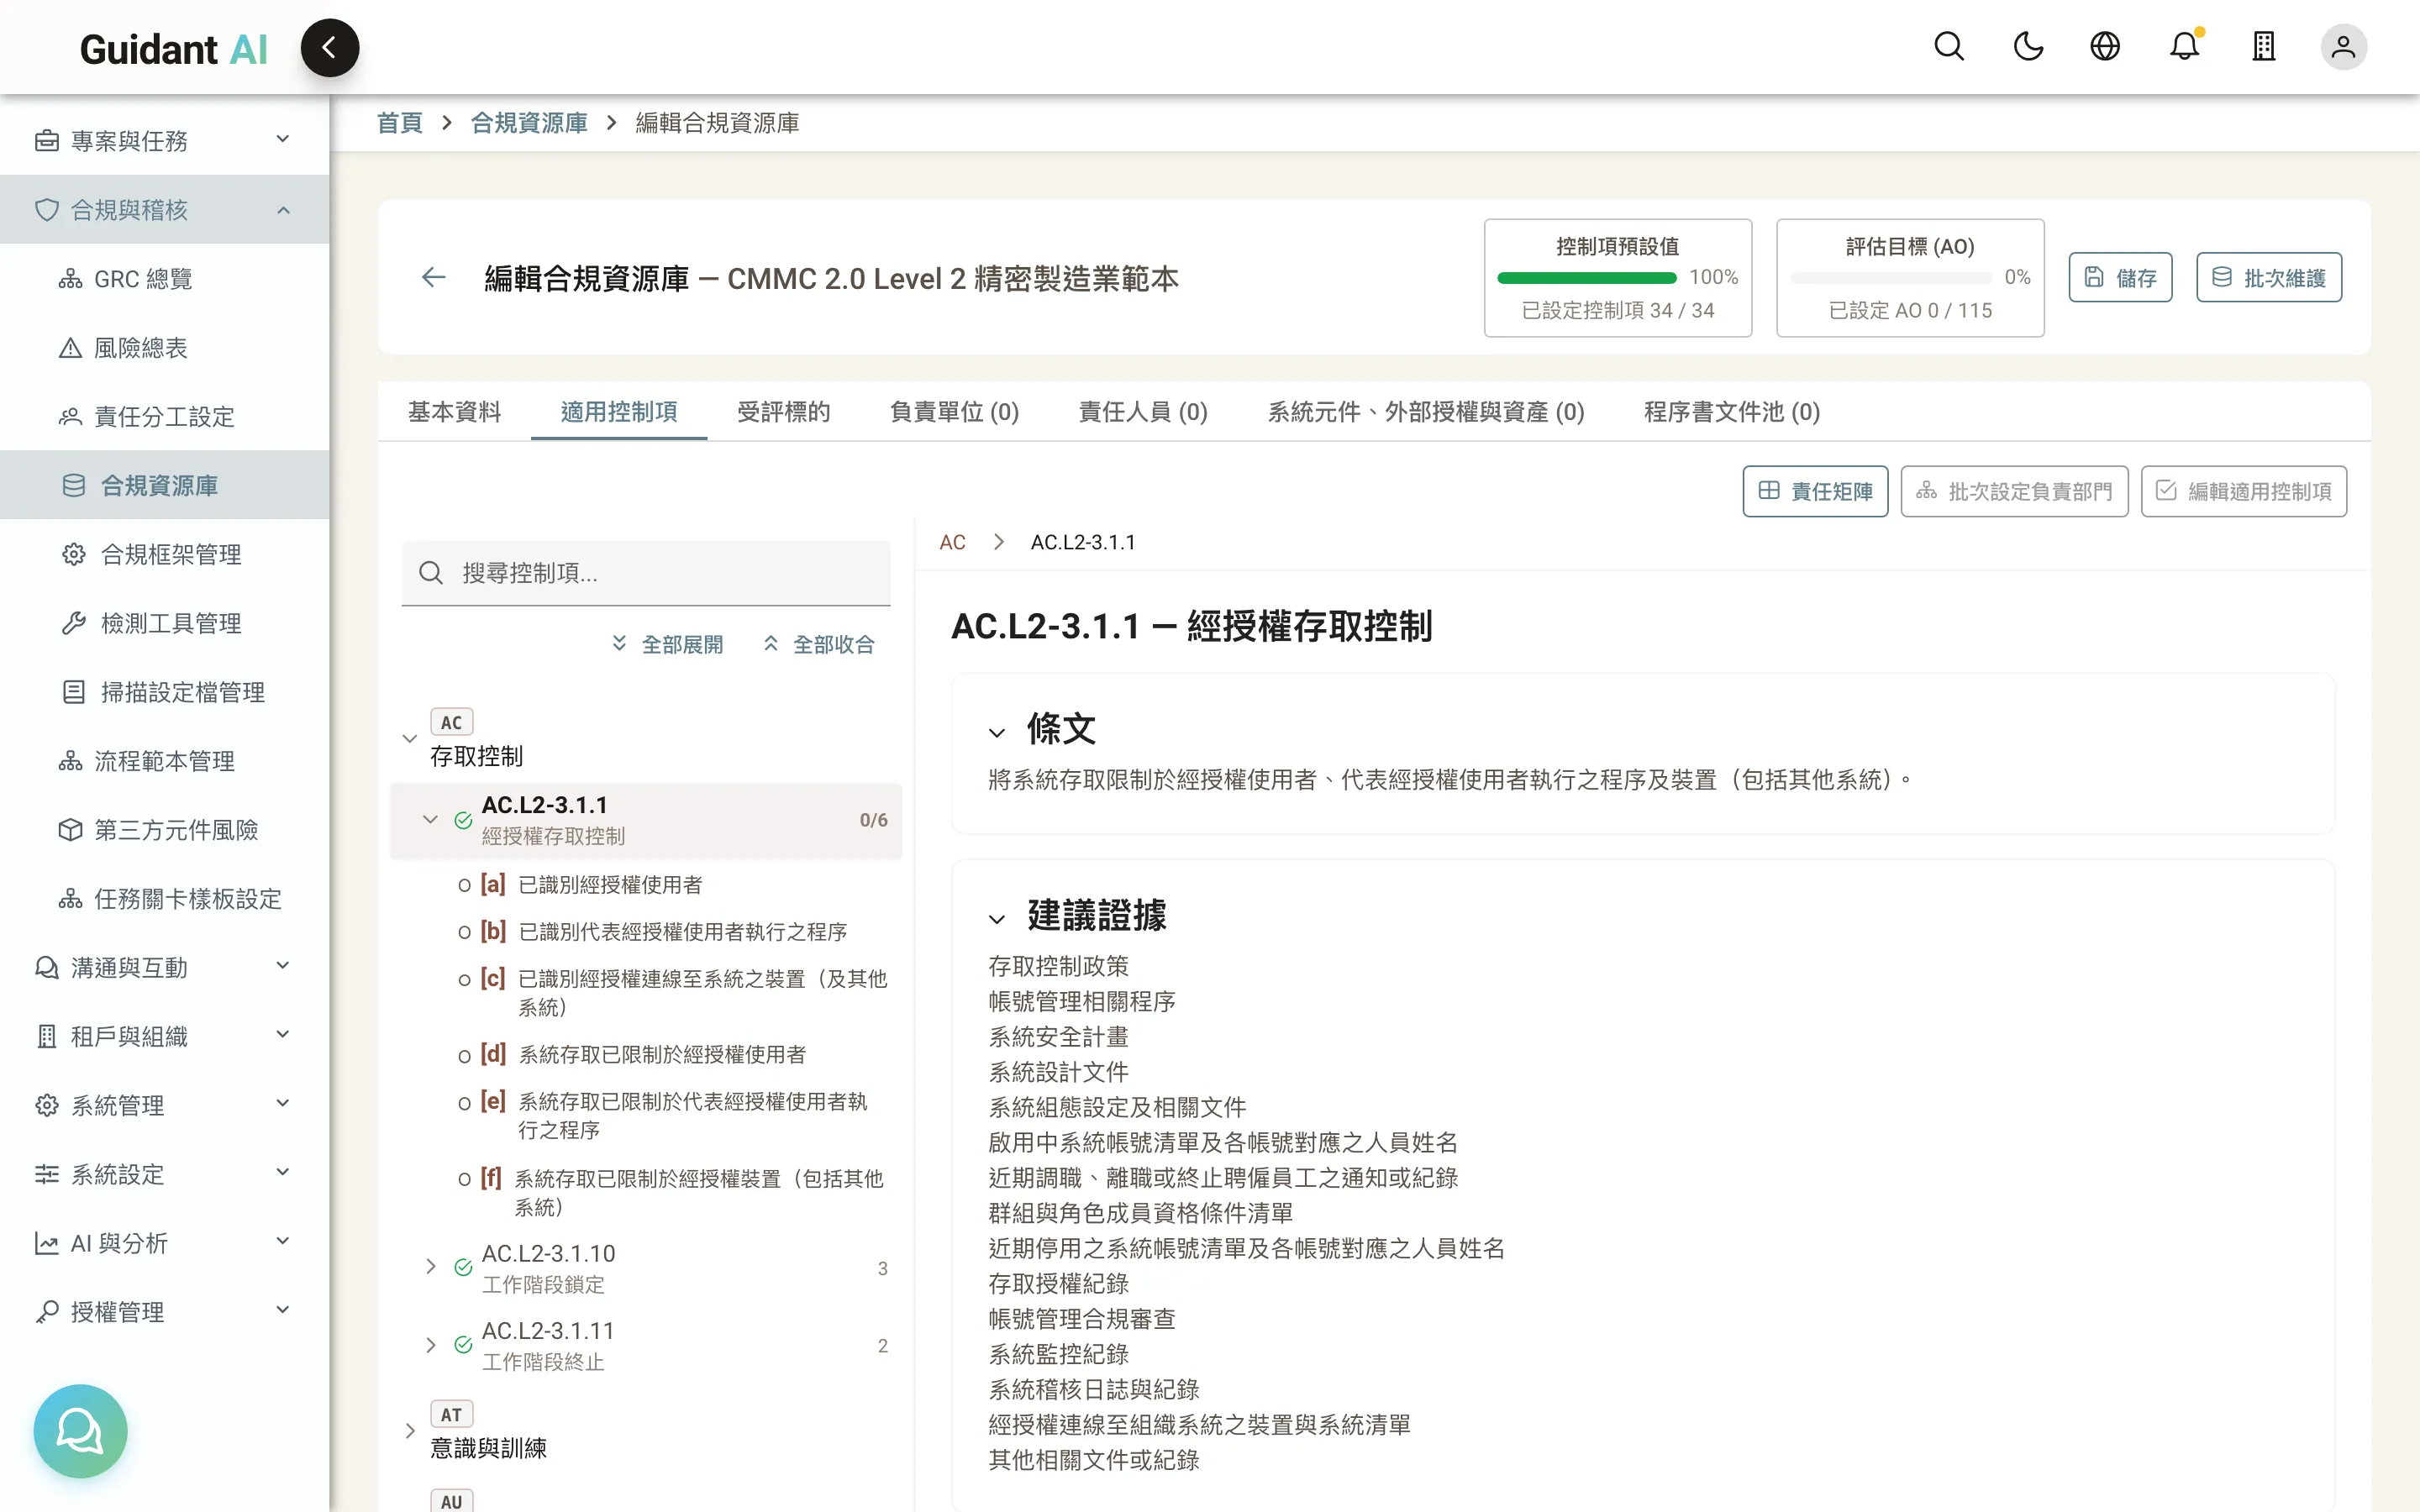
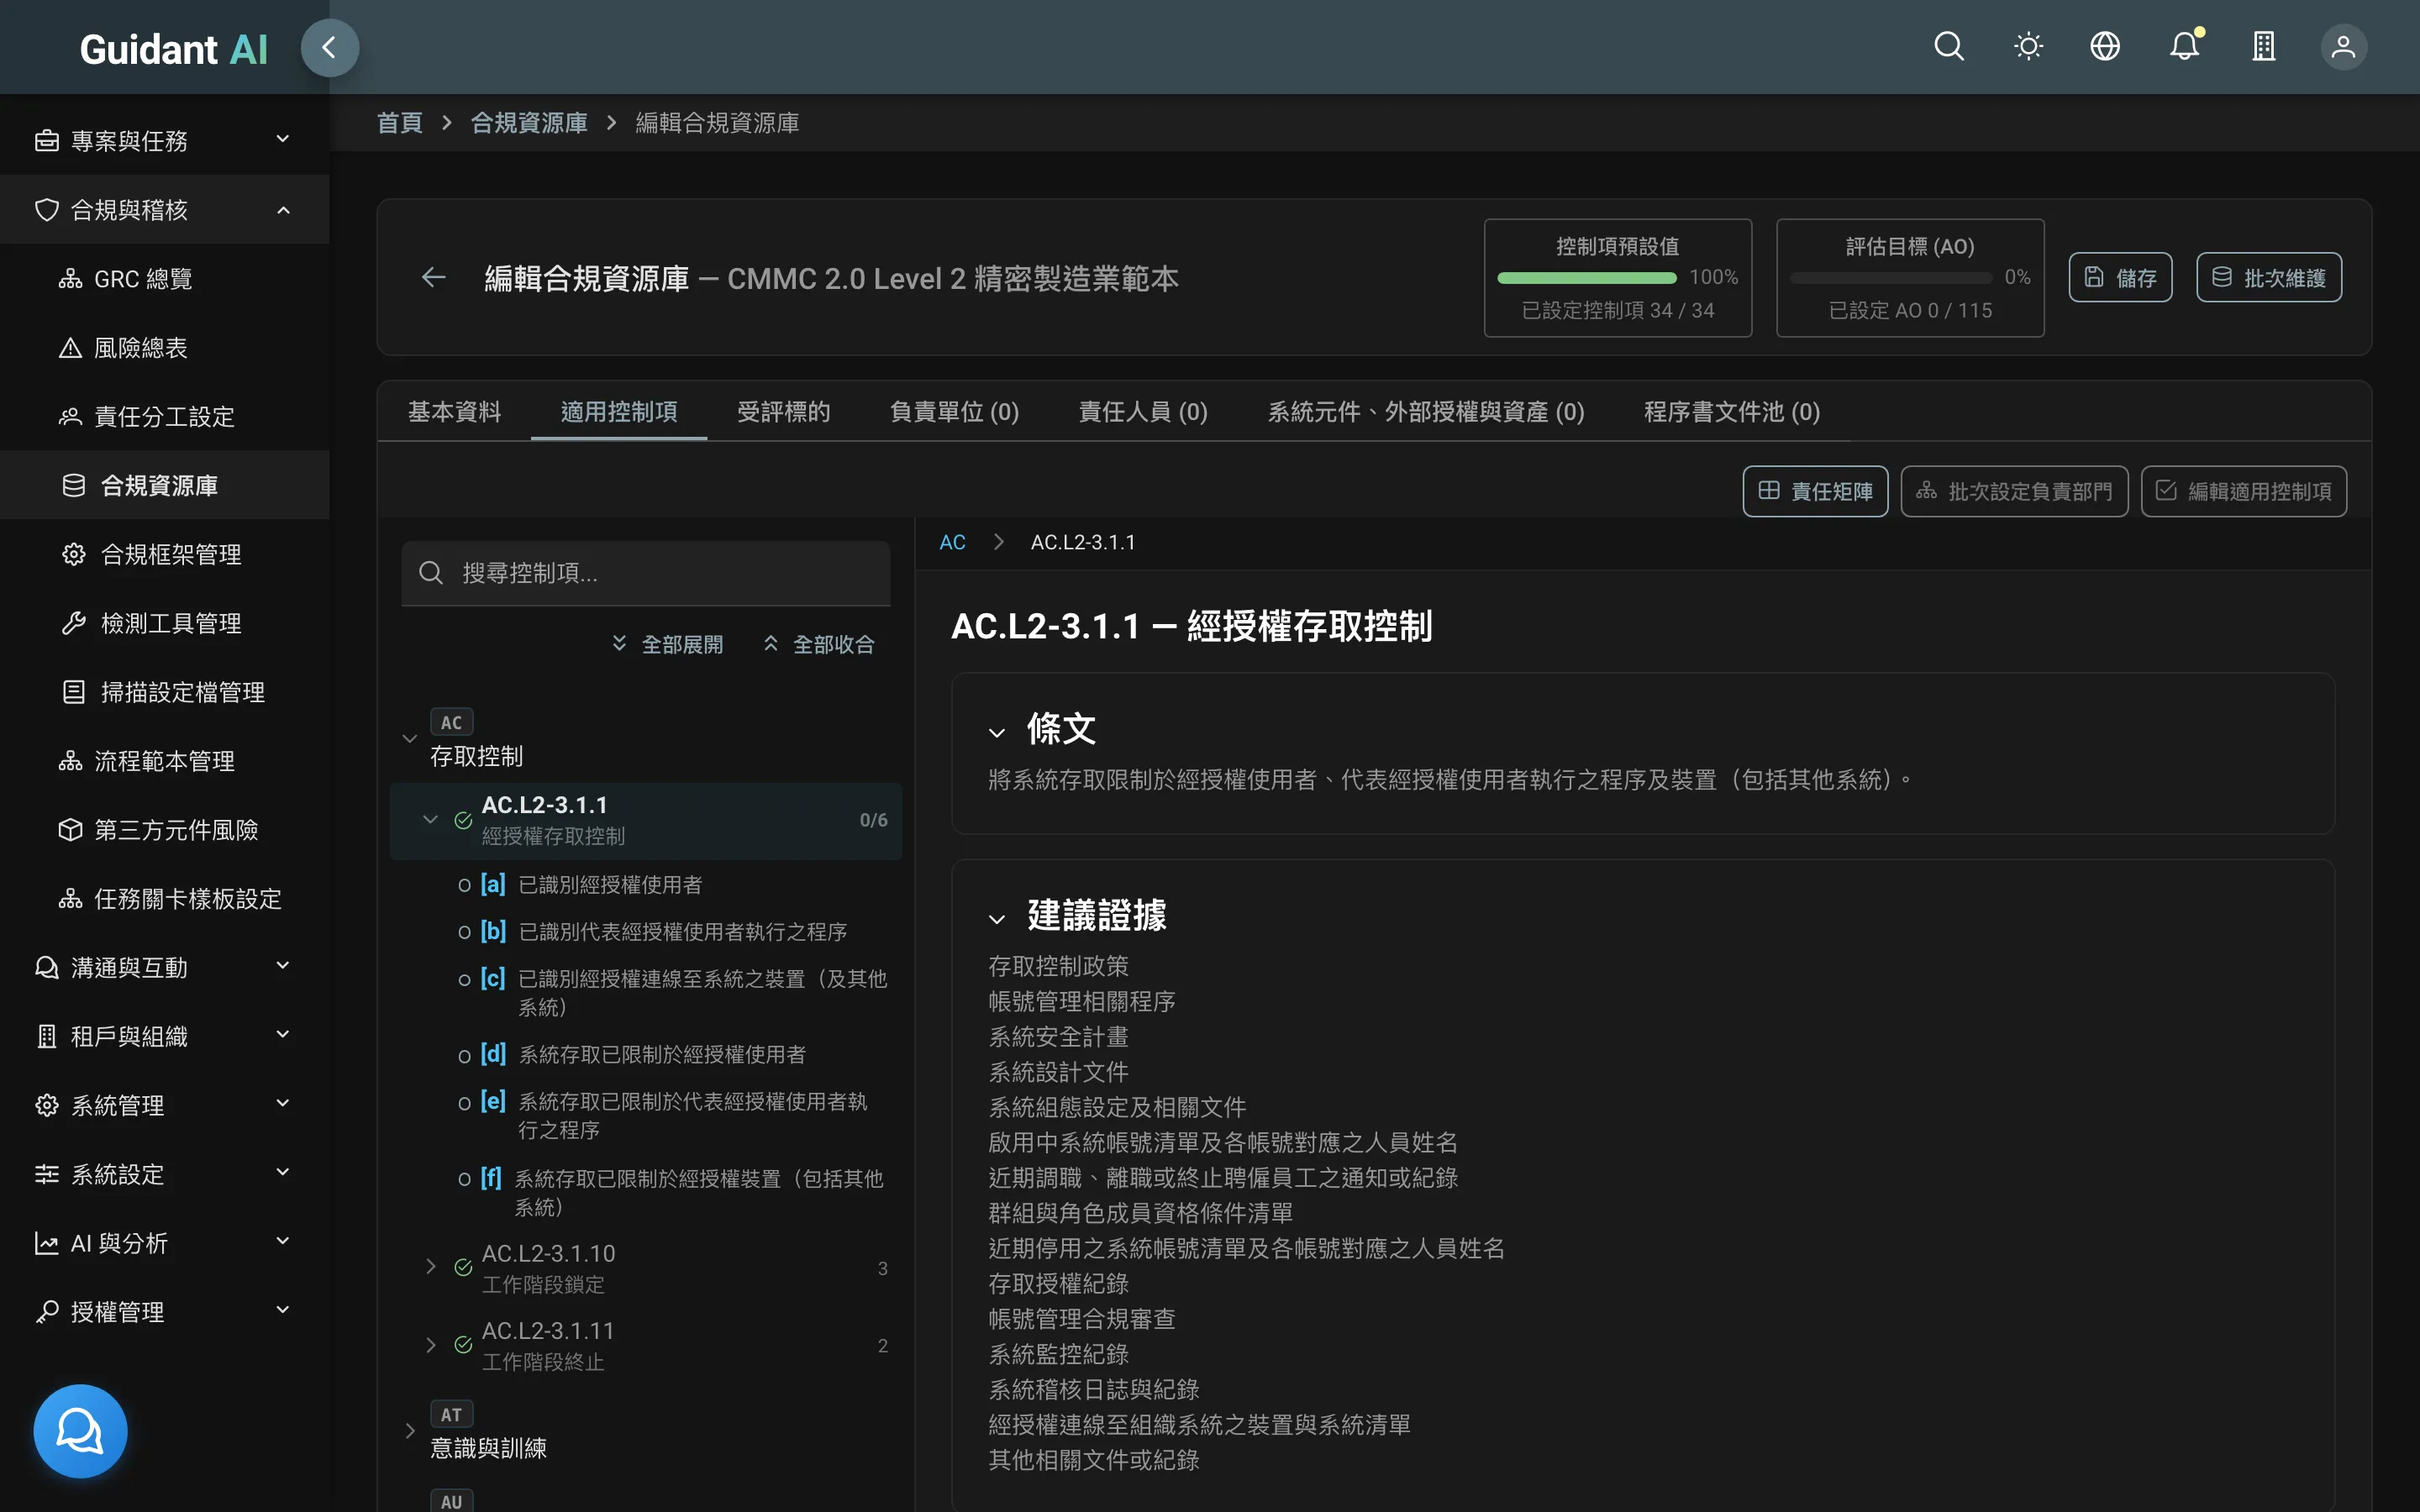
| 110 條控制項、320 個評估目標 | 內建 CMMC 2.0 Level 2 框架,控制項樹附每條 AO 與建議證據 |
| SSP | 系統安全計畫逐條記錄,Word 匯出符合 NIST SP 800-171 格式 |
| 證據 | 任務綁 AO,證據直接上傳;AI 批次分類;檢測 Agent 自動回收技術證據 |
| 自評分數(SPRS) | 判定頁逐 AO 符合/不符合,自動算分 |
| POA&M | 不符合自動進改善計畫,到期提醒,關閉要有證據 |
| 年度延續 | 新一輪承接上一輪,追查時只改變動的部分 |
流程
- 評估目標盤點
- 寫 SSP
- 蒐集證據
- 內部自評
- 改善
- C3PAO 稽核準備
- 結案報告
常見問題
只要你的客戶在美國國防供應鏈裡,合約會要求你達到對應等級。Level 1 自評、Level 2 多數要第三方稽核。
相關指南
前往合規指南 →